- クラウド導入/クラウド移行支援
金融
© Pteron Consulting, Inc.
プテロンの強み
私たちはアドバイザーではなく、お客様のチームの一員として課題解決に取り組みます。提言して終わりではなく、現場に深く入り込み、実行可能な打ち手を考え抜く。そして組織に定着するまで、共に力強く推進します。
契約範囲や役割の枠にとどまらず、プロジェクトが直面する本質的な課題に主体的に取り組みます。そのために、直接の担当者だけでなく組織や人を越えて関係性を築き、チーム全体の力を最大化します。形式的な支援ではなく、信頼を基盤にした協働こそが、持続的な成果につながると考えています。
大切にしているのは、プロジェクトを無事に終わらせることだけではありません。クライアント企業に本質的な変化と成長をもたらすこと——それが私たちにとっての本当のゴールです。だからこそ、目の前の課題を解決するだけでなく、その先にある経営成果を見据えて動く。「本気でクライアントを想う」マインドが、私たちの行動の原点です。
私たちはアドバイザーではなく、お客様のチームの一員として課題解決に取り組みます。提言して終わりではなく、現場に深く入り込み、実行可能な打ち手を考え抜く。そして組織に定着するまで、共に力強く推進します。
契約範囲や役割の枠にとどまらず、プロジェクトが直面する本質的な課題に主体的に取り組みます。そのために、直接の担当者だけでなく組織や人を越えて関係性を築き、チーム全体の力を最大化します。形式的な支援ではなく、信頼を基盤にした協働こそが、持続的な成果につながると考えています。
大切にしているのは、プロジェクトを無事に終わらせることだけではありません。クライアント企業に本質的な変化と成長をもたらすこと——それが私たちにとっての本当のゴールです。だからこそ、目の前の課題を解決するだけでなく、その先にある経営成果を見据えて動く。「本気でクライアントを想う」マインドが、私たちの行動の原点です。
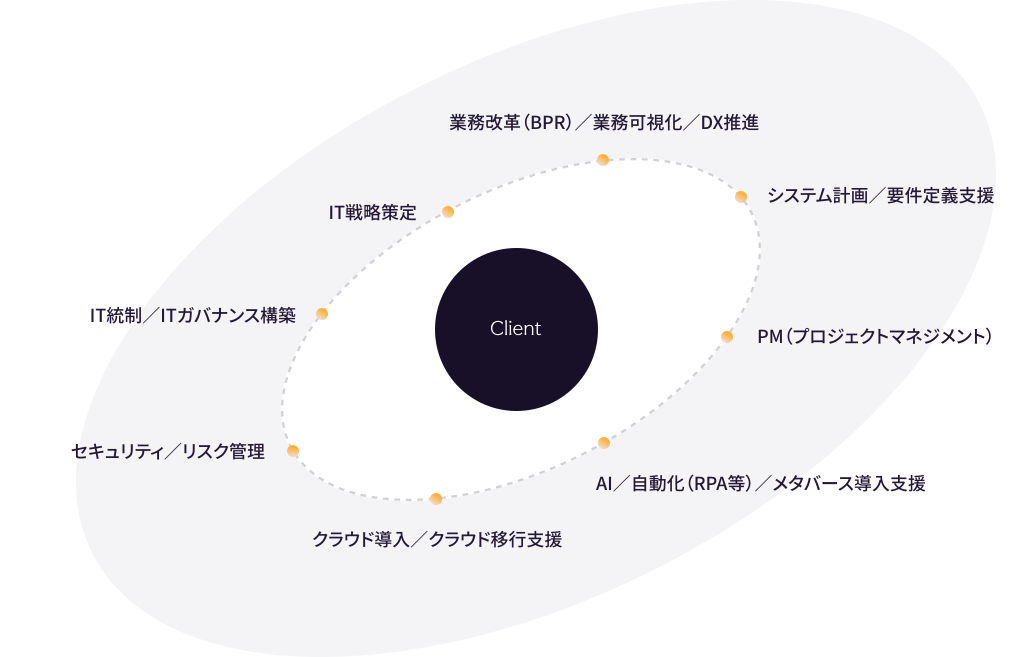
提供するサービス
IT戦略策定は、企業の経営戦略とIT投資を最適に結びつけるための中枢的な業務領域です。企業が目指す将来像や達成したい経営指標に基づき、現状のITシステムやデータ活用の状態を分析したうえで、どのようなIT基盤やデジタル技術が必要となるかを明確にしていきます。その結果として、中長期的なITロードマップや投資計画が策定され、IT部門だけでなく経営層も含めた全社的な意思決定に活用されます。また、既存システムの課題抽出、全社アーキテクチャの整理、IT投資の優先順位付けなども担い、企業が無駄のないIT投資を行い、持続的に競争力を高められるよう支援します。
現場の業務プロセスを詳細に可視化し、業務フローや担当範囲、使用しているデータやシステムを整理しながら課題や非効率の根本原因を特定します。そのうえで、企業が目指す姿に合わせて最適な業務プロセス(To-Be像)を設計し、標準化や効率化を実現します。さらに、近年では単なる業務改善にとどまらず、AIやIoT、RPA、クラウドなどのデジタル技術を活用したDX(デジタルトランスフォーメーション)を推進する役割も求められています。顧客接点のデジタル化、データを活用した新サービス開発、バックオフィス高度化など、企業全体のビジネスモデル変革につながる取り組みを支援し、変革が現場に定着するようチェンジマネジメントも含めて伴走します。
システム計画/要件定義の領域では、まず新しいシステムを導入する目的を明確にし、ビジネス要件・業務要件・データ要件を整理したうえで必要な機能やアーキテクチャの方向性を決めていきます。ベンダーに対して必要な要件や期待値を正確に伝えるための重要なドキュメントであるRFP(提案依頼書)を作成しベンダー評価も支援します。さらに、要件定義フェーズでは、業務フロー、データ項目、外部システムとのインタフェース、利用者の操作シナリオなど、具体的な仕様をユーザー部門とともに固めていきます。企業側の立場で品質・機能・コストのバランスを見極めながら、最適なシステム実現に向けて舵取りを行うのが特徴です。
プロジェクトマネジメントは、システム開発や業務改革などの大規模プロジェクトが計画通りに進むよう管理し、成功に導くための業務領域です。プロジェクト開始段階では、WBS(作業分解図)や体制図、スケジュールなどを定義し、実行可能な計画を作成します。推進中は、進捗・課題・リスクを継続的に監視し、関係者間の情報共有や意思決定をスムーズにするための調整役も担います。また、品質を担保するためにレビューやテスト方針を整え、必要に応じてベンダーコントロールを実施し、経営層へ報告する資料も作成します。プロジェクトが混乱した際には計画の見直しや体制再構築を行い、いわゆる“火消し”役としてプロジェクトを立て直すこともあります。
この領域では、AIや機械学習を活用して企業の業務やサービスに新たな価値をもたらす取り組みを企画し、検証し、導入できる状態に整える支援を行います。まず、企業の課題やデータ状況を分析し、AIで解決可能なテーマやユースケースを設計します。その後、PoC(概念実証)を通じて精度や効果を検証し、活用可能と判断された場合には環境設計や業務組み込みを実施します。また、RPAについては、定型作業の削減を目的に業務適用範囲を整理し、自動化シナリオの作成やBot管理体系を整備します。さらに、メタバース活用支援では、仮想空間を活用した新しい顧客体験や研修・店舗運営などのサービス設計を行い、企業の新規価値創出を支援します。
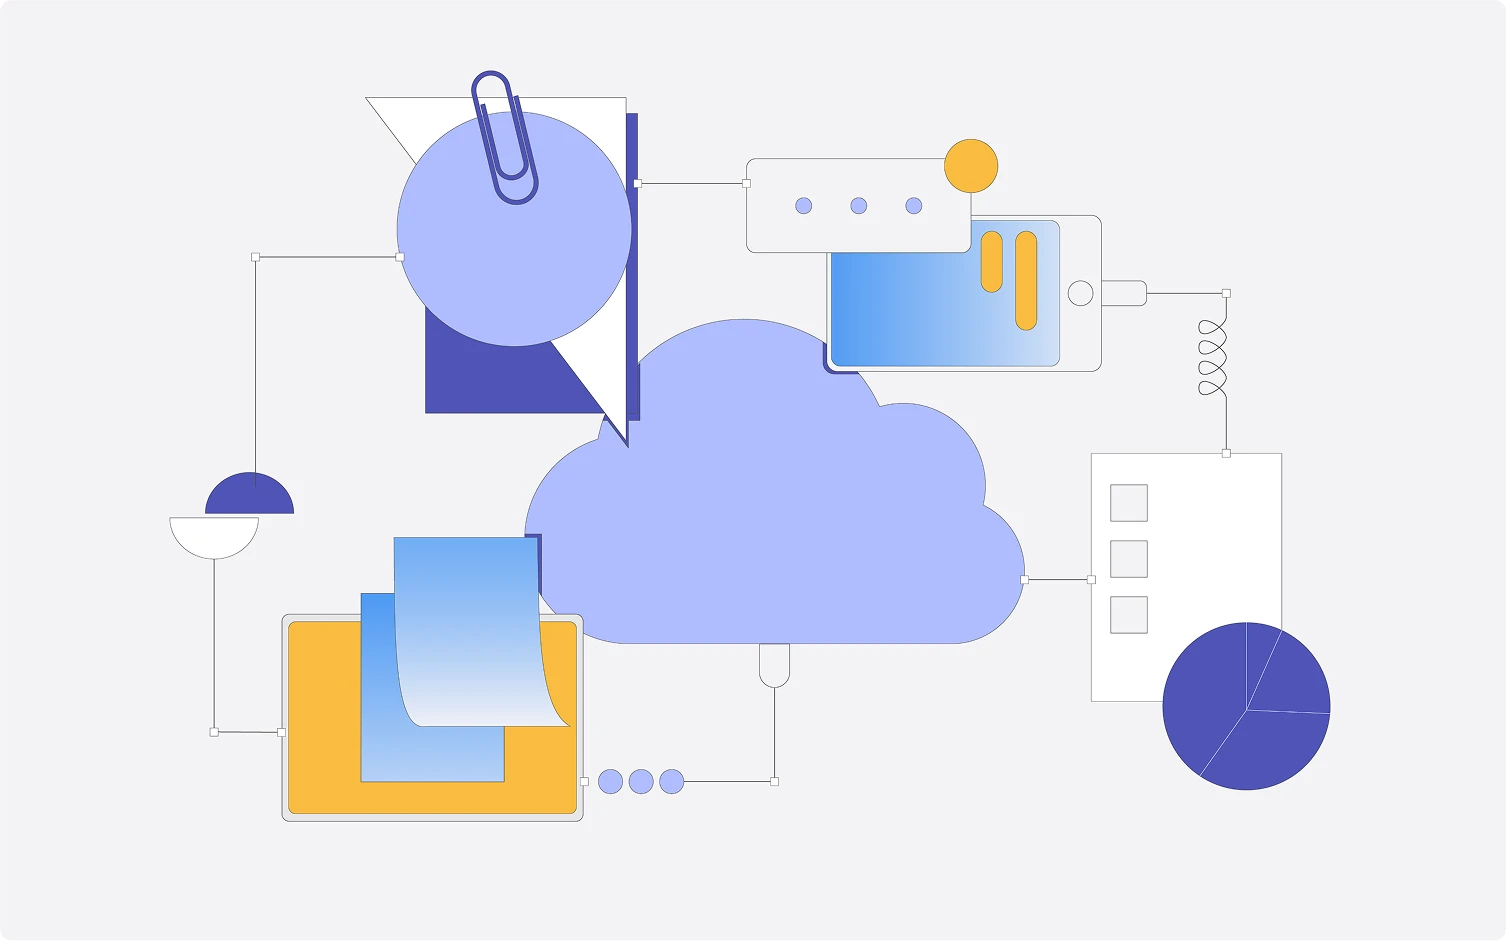
クラウド導入/移行支援では、企業の業務特性やシステム構成を踏まえて、AWS・Azure・GCPなどのクラウドサービスをどのように活用するかを戦略レベルから設計し、実行まで伴走します。クラウドの活用範囲(IaaS/PaaS/SaaS)を決めたうえで、クラウドネイティブなアーキテクチャの採用やAPI設計、セキュリティ要件の整理を行います。移行フェーズでは、既存システムの機能・データをどのようにクラウドへ移行するかを段階的に計画し、バックアウト手順を含めた安全な移行計画を策定します。また、移行後の運用についても、監視、コスト最適化、権限管理などを含むクラウド運用体制の構築を支援します。
セキュリティ/リスク管理の領域では、企業が扱うデータやシステムを脅威から守りつつ、コンプライアンスに適合した安定運用を実現するための仕組みを整えます。まず、全社的なセキュリティポリシーや標準、ガイドラインを策定し、組織全体で遵守すべきルールを明確にします。さらに、ゼロトラストモデルを前提としたセキュリティ設計(ID中心管理、ネットワーク分離、端末制御など)を支援し、CSIRT/SOCの運用強化、インシデント対応手順の整備、ログ管理体系の構築なども行います。また、脆弱性診断やクラウドセキュリティの見直し、個人情報保護法や各種業界規制への対応など、セキュリティに関する包括的な支援を実施します。
IT統制/ガバナンスの領域では、企業がITを適切に管理し、内部統制や監査に耐えうる仕組みを構築することを目的としています。COBITなどのフレームワークを参考に、システム開発標準、変更管理、障害管理、運用管理といった基本プロセスを整備し、IT部門全体の統一的な運営方法を定義します。また、権限管理や職務分掌、ログ管理のルールを設計し、内部監査・外部監査とも整合する形でITGC(IT全般統制)を整備します。これにより、企業はITリスクを抑えつつ、標準化された運用によってITサービスの品質と安定性を維持できるようになります。
事例紹介